

Forescout Technologies, Inc., ein auf Asset Intelligence, Exposure Management und Netzwerksicherheit spezialisiertes Cybersecurity-Unternehmen, veröffentlicht heute neue Forschungsergebnisse von Forescout Research – Vedere Labs. Die Studie untersucht die Herausforderungen, vor denen Organisationen im Gesundheitswesen bei der Vorbereitung auf den Übergang zur Post-Quanten-Kryptografie (Post-Quantum Cryptography, PQC) stehen. Der Bericht „Post-Quantum Cryptography (PQC) in Healthcare: From Data Risk to Migration Readiness“ analysiert mehr als 2,5 Millionen Geräte in über 50 Gesundheitseinrichtungen (Healthcare Delivery Organizations, HDOs) und zeigt erhebliche Lücken bei der Vorbereitung auf, durch die sensible Gesundheitsdaten künftig für quantengestützte Angriffe anfällig sein könnten.
Post-Quanten-Kryptografie (PQC) bezeichnet eine neue Generation kryptografischer Algorithmen, die Daten vor Angriffen durch zukünftige Quantencomputer schützen sollen. Die neuen Forschungsergebnisse zeigen, dass IoMT- und OT-Geräte in Gesundheitsorganisationen bei der PQC-Bereitschaft deutlich hinter traditionellen IT-Systemen zurückliegen und dadurch Patientendaten gefährdet sein könnten.
Zentrale Ergebnisse:
- Nur 6 % der IoMT-Geräte und 16 % der OT-Geräte nutzen derzeit SSH-Implementierungen, die PQC unterstützen, verglichen mit 50 % der IT-Geräte.
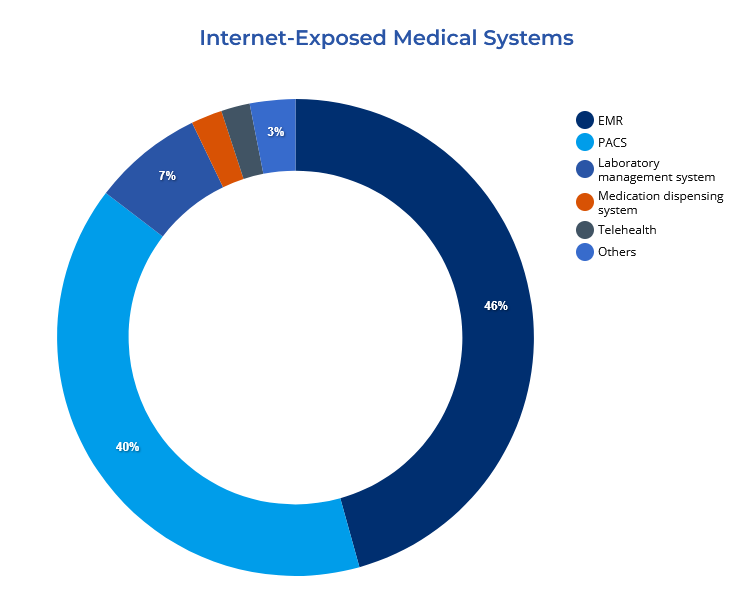
- Es wurden mehr als 5.500 über das Internet erreichbare Gesundheitssysteme identifiziert, darunter Plattformen für elektronische Patientenakten (Electronic Medical Records, EMRs) sowie Bildarchivierungs- und Kommunikationssysteme (Picture Archiving and Communication Systems, PACS), die sensible Gesundheitsdaten enthalten.
- Bei den exponierten Gesundheitssystemen unterstützen lediglich 31 % TLS 1.3, die einzige TLS-Version, die standardisierte PQC unterstützen kann.
- Basierend auf Netzwerkpräsenz, Exposition und der Sensibilität der betroffenen Daten sind derzeit fünf Arten von Gesundheitsdaten besonders gefährdet: elektronische Patientenakten (EMRs), medizinische Bilddaten, Laborergebnisse, Medikamenten- und Verschreibungsdaten sowie Finanz- und Zahlungsinformationen.
„Organisationen im Gesundheitswesen stehen bei der Vorbereitung auf das Quantenzeitalter vor einer besonderen Herausforderung“, sagt Daniel Trivellato, VP of OT, Healthcare, and Cyber Risk Solutions bei Forescout. „Anders als viele andere Daten behalten Patienteninformationen über Jahrzehnte hinweg ihren Wert und ihre Sensibilität. Dadurch sind sie besonders anfällig für sogenannte ‚Harvest Now, Decrypt Later‘-Angriffe. Dabei sammeln Angreifer bereits heute verschlüsselte Daten mit dem Ziel, sie zu entschlüsseln, sobald ausreichend leistungsfähige Quantencomputer verfügbar sind. Krankengeschichten, diagnostische Bilder, Laborergebnisse, Verschreibungsdaten und andere Gesundheitsinformationen lassen sich im Falle einer Offenlegung nicht einfach zurücksetzen oder ersetzen. Organisationen müssen verstehen, wo sich diese Daten befinden, wie sie sich durch ihre Umgebungen bewegen und bei welchen Systemen die Umstellung auf PQC-Standards besonders schwierig sein wird.“
Spezialisierte Geräte erschweren die Migration zu quantensicherer Kryptografie
Der Bericht zeigt, dass Gesundheitsumgebungen weiterhin stark von spezialisierter Betriebstechnologie (Operational Technology, OT), Geräten des Internet of Medical Things (IoMT) und IoT-Geräten abhängig sind. Diese weisen häufig lange Lebenszyklen, eingeschränkte Upgrade-Möglichkeiten und eine langsamere Einführung moderner kryptografischer Standards auf. Viele dieser Systeme sind direkt an der Patientenversorgung beteiligt, darunter Infusionspumpen, Patientenmonitore, bildgebende Systeme und Laborgeräte.
Quantencomputer, die heutige Kryptografie brechen können, stehen bislang noch nicht zur Verfügung. Ihre Entwicklung schreitet jedoch voran, und Gesundheitsorganisationen stehen zunehmend unter dem Druck von Regierungen, Standardisierungsgremien und Regulierungsbehörden, jetzt mit der Migrationsplanung zu beginnen. Die Herausforderung besteht darin, dass für viele Geräte noch keine quantensicheren Alternativen verfügbar sind, während der Austausch anderer Geräte häufig kostspielig oder schwierig ist. Dadurch werden kompensierende Sicherheitsmaßnahmen wie Netzwerksegmentierung, Zugriffsbeschränkungen und verstärktes Monitoring zu einem entscheidenden Bestandteil der PQC-Migrationsplanung.
„Die PQC-Migration ist nicht einfach nur ein Projekt zur Aktualisierung der Verschlüsselung“, sagt Daniel dos Santos, VP of Research bei Forescout. „Gesundheitsdienstleister müssen verstehen, welche Assets ihre sensibelsten Daten speichern, verarbeiten und übertragen, welche Systeme sich realistisch aktualisieren lassen und wo kompensierende Sicherheitsmaßnahmen erforderlich sein werden. Unsere Forschung zeigt, dass gerade die Geräte, die am wenigsten auf diesen Übergang vorbereitet sind, häufig dieselben sind, auf die Gesundheitsorganisationen bei der Patientenversorgung am stärksten angewiesen sind. Transparenz über diese Assets und die von ihnen verarbeiteten Daten ist entscheidend, um eine praktikable Migrationsstrategie zu entwickeln.“
Empfehlungen für Organisationen im Gesundheitswesen
Zur Vorbereitung auf den Übergang zu PQC empfiehlt Forescout Gesundheitsorganisationen:
- Alle verbundenen IT-, OT-, IoT- und IoMT-Assets sowie ihre Kommunikation mit anderen Assets zu inventarisieren und zu klassifizieren.
- Mit dem Internet verbundene Systeme, Partnerverbindungen, Patientenportale und externe APIs zu priorisieren.
- TLS 1.3 überall dort durchzusetzen, wo dies möglich ist.
- Zu bewerten, welche Assets bereits heute PQC unterstützen, und Systeme zu identifizieren, die Upgrades, einen Austausch oder kompensierende Sicherheitsmaßnahmen erfordern.
- Die PQC-Bereitschaft in Governance-, Beschaffungs- und Risikomanagementprozesse einzubeziehen.
- Legacy-Systeme, die nicht aktualisiert werden können, zu segmentieren und zu isolieren.
- Mit Anbietern zusammenzuarbeiten, um deren PQC-Roadmaps und Migrationszeitpläne zu verstehen.
Die Forschungsergebnisse von Vedere Labs unterstreichen, dass Organisationen im Gesundheitswesen bereits jetzt mit den Vorbereitungen auf einen Übergang beginnen sollten, der voraussichtlich mehrere Jahre dauern wird. Mit der weiteren Entwicklung der Quantencomputertechnologie werden Organisationen, die ihre Assets kennen, ihre sensibelsten Daten priorisieren und schrittweise Migrationspläne entwickeln, besser aufgestellt sein, um Patienteninformationen zu schützen und regulatorische Anforderungen einzuhalten.
Lesen Sie den vollständigen Bericht „Post-Quantum Cryptography (PQC) in Healthcare: From Data Risk to Migration Readiness“ und informieren Sie sich im Forescout-E-Book „Five Steps to PQC Readiness“ darüber, wie Sie sich auf den Übergang vorbereiten können. Im Forescout-Whitepaper „The Control Gap“ erfahren Sie außerdem, wie Organisationen im Zeitalter von Frontier AI die Kontrolle zurückgewinnen können.
Häufig gestellte Fragen
F: Was ist Post-Quanten-Kryptografie (PQC)?
A: Post-Quanten-Kryptografie bezeichnet kryptografische Algorithmen, die so konzipiert sind, dass sie Angriffen sowohl durch klassische Computer als auch durch Quantencomputer standhalten.
F: Warum ist das Gesundheitswesen besonders anfällig für Quantenbedrohungen?
A: Organisationen im Gesundheitswesen speichern große Mengen hochsensibler Patienteninformationen, die über Jahrzehnte hinweg wertvoll bleiben. Dadurch werden Gesundheitsdaten zu einem attraktiven Ziel für „Harvest Now, Decrypt Later“-Angriffe.
F: Welche Gesundheitsdaten sind am stärksten gefährdet?
A: Dem Bericht zufolge sind derzeit fünf Datentypen besonders gefährdet: elektronische Patientenakten (EMRs), medizinische Bilddaten, Laborergebnisse, Medikamenten- und Verschreibungsdaten sowie Finanz- und Zahlungsinformationen.
F: Wo kann ich den vollständigen Bericht erhalten?
A: Der Bericht „Post-Quantum Cryptography (PQC) in Healthcare: From Data Risk to Migration Readiness“ ist hier verfügbar.
F: Wie kann Forescout Organisationen im Gesundheitswesen bei der Vorbereitung auf die PQC-Migration unterstützen?
A: Forescout bietet eine kontinuierliche Inventarisierung und Klassifizierung von Assets in IT-, OT-, IoT- und IoMT-Umgebungen und unterstützt Gesundheitsorganisationen dabei, zu identifizieren, welche Systeme sensible Daten verarbeiten, ihre PQC-Bereitschaft zu bewerten und Migration sowie kompensierende Sicherheitsmaßnahmen über die Forescout Vistaro™ Plattform zu priorisieren.
Über Forescout
Da KI-gestützte Schwachstellenerkennung und -ausnutzung Angriffe auf Maschinengeschwindigkeit beschleunigen, bildet Forescout eine grundlegende Cyberabwehrschicht, mit der Organisationen kompromittierte Systeme segmentieren und isolieren, laterale Bewegungen blockieren und Reaktionen über IT-, OT-, IoT- und IoMT-Umgebungen hinweg automatisieren können. Die Forescout Vistaro™ Platform, angetrieben von agentischer KI und ergänzt durch die Threat Intelligence der Vedere Labs, stellt eine Universal-Zero-Trust-Network-Access-Architektur (UZTNA) bereit, die sich nahtlos in über 180 Sicherheits- und IT-Produkte integriert. Mit Forescout Vistaro erhalten Organisationen eine umfassende Inventarisierung und Klassifizierung sowohl verwalteter als auch nicht verwalteter Assets, kontinuierliches Exposure-Management sowie Echtzeitschutz einschließlich dynamischer Netzwerksegmentierung und automatisierter Bedrohungsabwehr.